22 מתוך 100: מה הראתה בדיקה של יותר מ-800 אתרים אוקראיניים
שירות Smart Audit שלנו בדק 832 אתרים של חברות אוקראיניות. הציון הממוצע הוא 22 מתוך 100, ואבטחת המידע ב-86% מהאתרים נמוכה מ-50. אנו מנתחים מה לא תקין ומה לעשות בנידון.
אתר תאגידי נבנה בדרך כלל פעם אחת: מזמינים אותו מסטודיו, מקבלים, משלמים ושוכחים. נזכרים בו כשהוא "קורס", כשחברת האחסון שולחת אזהרה על ספאם או כשלקוח מדווח שמהעמוד נפתח משהו מוזר. החלטנו לבדוק באיזה מצב האתרים נמצאים בפועל.
במשך חודש עבר שירות הבדיקה Smart Audit שלנו, המפותח במערכת האקולוגית של האשכול, על אתרי חברות אוקראיניות. התוצאה: ציון ממוצע 22 מתוך 100.
כיצד חישבנו
Smart Audit פועל באופן פסיבי: הוא קורא רק עמודים ציבוריים, אינו משנה דבר באתר ואינו מנחש סיסמאות. הציון מורכב מארבעה חלקים: אבטחה, נראות במנועי חיפוש, מהירות ומוכנות לעבודה עם סוכני בינה מלאכותית.
הניתוח כולל 832 דומיינים ייחודיים (31 באוגוסט – 6 באוקטובר 2026). עבור כל דומיין נלקחה הבדיקה האחרונה שהושלמה, ואתרי המפתח עצמו הוצאו מהחישוב.
מיד נעמוד על גבולות המסקנות. זה אינו סקר של כל העסקים האוקראיניים, אלא מדגם של אתרים שעברו דרך השירות שלנו. ביניהם חברות קטנות רבות: 671 אתרים שייכים למגזר "שירותים ו-B2B", 126 הם חנויות מקוונות, 35 — כלי תקשורת. עבור אתר תאגידי ממוצע חתך כזה מייצג, ועבור חברות גדולות עם צוותי IT משלהן — לא.
התמונה הכללית
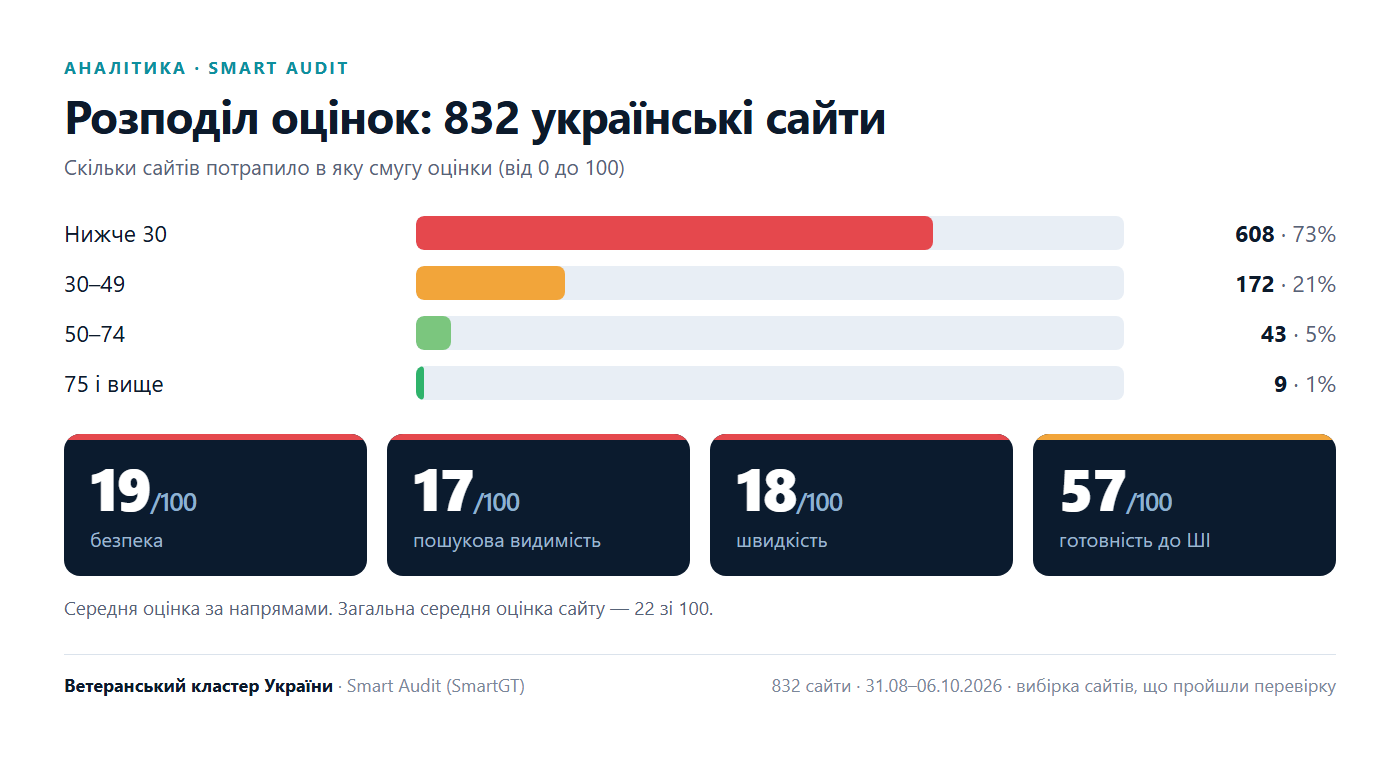
רק 9 אתרים מתוך 832 קיבלו 75 נקודות ומעלה.
| ציון | אתרים | שיעור |
|---|---|---|
| מתחת ל-30 | 608 | 73% |
| 30–49 | 172 | 21% |
| 50–74 | 43 | 5% |
| 75 ומעלה | 9 | 1% |
| תחום | ציון ממוצע |
|---|---|
| אבטחה | 19 |
| נראות במנועי חיפוש | 17 |
| מהירות | 18 |
| מוכנות לבינה מלאכותית | 57 |
הציון הגבוה ביותר במוכנות לבינה מלאכותית אינו אומר שהאתרים מוכנים. זו תוצאה של כך שהבדיקה מקיפה רק דברים בסיסיים. לרוב חסר הקובץ llms.txt, שמסביר לסוכני בינה מלאכותית מה יש באתר: הוא חסר ב-89% מהאתרים. האבטחה נמצאת בין התחומים החלשים ביותר: ב-86% מהאתרים הציון שלה נמוך מ-50.
אבטחה: הגנה שאפשר להפעיל בחינם
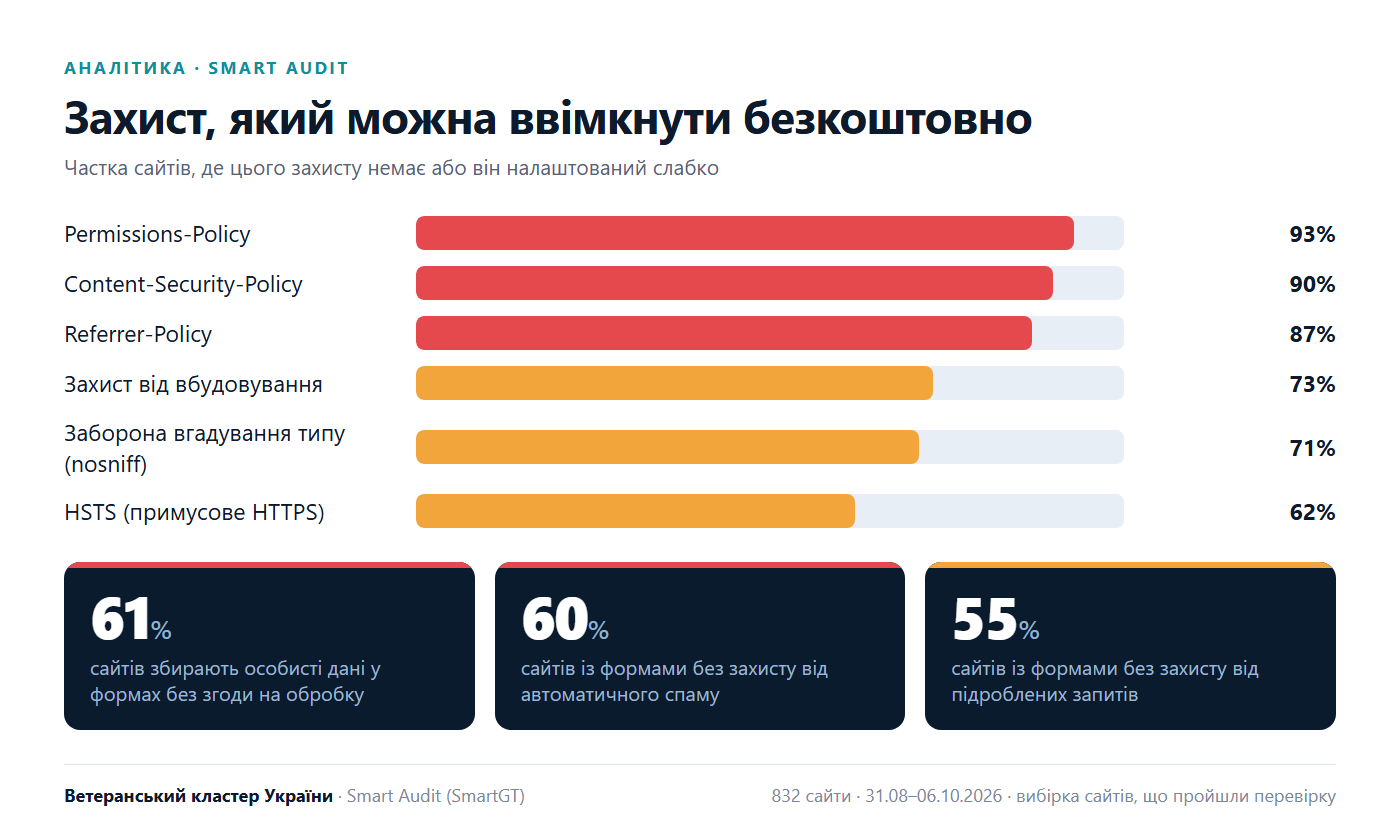
בעיות האבטחה הנפוצות ביותר אינן דורשות התקפות מורכבות. מדובר בהיעדר הגדרות שהדפדפן היה מיישם בעצמו אילו השרת היה מודיע עליהן.
| מנגנון הגנה | אתרים בלעדיו או עם הגדרה חלשה |
|---|---|
| Permissions-Policy (הגבלת מצלמה, מיקרופון ומיקום גאוגרפי) | 93% |
| Content-Security-Policy (הגנה מפני החלפת סקריפטים) | 90% |
| Referrer-Policy (מה נשלח בכתובת בעת מעבר לעמוד אחר) | 87% |
| הגנה מפני הטמעה בעמודים של אחרים | 73% |
| איסור ניחוש סוג הקובץ (nosniff) | 71% |
| HSTS (אכיפת HTTPS) | 62% |
אחר כך מגיעים הטפסים. ב-61% מהאתרים הטפסים אוספים נתונים אישיים ללא הסכמה מפורשת לעיבוד, ב-55% לא זוהתה הגנה מפני בקשות מזויפות, ובעוד 60% אין בדיקה נגד ספאם אוטומטי.
יש גם בעיות שפשוט יותר לכנות מסוכנות:
- אצל 37% מהאתרים קובצי cookie מוגדרים ללא דגלי הגנה;
- אצל 28% מהאתרים השרת חושף את גרסת התוכנה שלו, ואצל 16% מהאתרים האתר עצמו מודיע את הגרסה המדויקת של הפלטפורמה, מה שמקל על איתור פרצות ידועות;
- אצל 19% מהאתרים פתוחות כתובות שירות שאסור שיהיו נגישות למבקרים;
- אצל 9% מהאתרים הטופס שולח נתונים אישיים דרך שורת הכתובת;
- אצל 4% מהאתרים אישור האבטחה של החיבור חסר או לא תקף, ואצל 5% מהאתרים הוא עומד לפוג.
פלטפורמות: איפה הכי גרוע
| פלטפורמה | אתרים | ציון ממוצע |
|---|---|---|
| WordPress | 201 | 19 |
| OpenCart | 86 | 11 |
| Bitrix | 18 | 12 |
| Next.js | 28 | 33 |
| Drupal | 7 | 30 |
| השאר, כולל פיתוחים עצמאיים | 474 | 25 |
לפי סוג האתר: חנויות מקבלות 14 נקודות, אתרי שירותים — 23, כלי תקשורת — 30. התוצאה הגרועה ביותר היא של חנויות מקוונות על OpenCart. עבור חנות זה סיכון כפול: כאן מעובדות הזמנות ונתונים אישיים של קונים.
בנפרד אנו מזהירים ממסקנות פשטניות: המדגם של Drupal, Joomla, Tilda או Wix מצומצם, ולכן יש להשוות אותם ל-WordPress בזהירות. הנתונים שלנו מראים בעיקר היכן הבעיות נפוצות ביותר, ולא "איזו פלטפורמה גרועה יותר".
מדוע זה קורה
ברוב המקרים הבעיה אינה ברשלנות של הבעלים, אלא באופן שבו מתנהל החיים של אתר טיפוסי.
- האתר מורכב מחלקים של אחרים. תבנית מוכנה, כעשרה תוספים של מחברים שונים ולוח ניהול עם הפרדת הרשאות לא ברורה. כל תוסף מתעדכן בזמנו, ואחד שהוחמץ פותח דלת לכל האתר.
- אף אחד לא אחראי למצב האתר. הסטודיו מסר את הפרויקט והלך, חברת האחסון מספקת שרת אך אינה נוגעת בקוד, והבעלים אינו יודע מה בדיוק לעדכן. האתר כאילו אינו שייך לאיש.
- הפריצה נשארת זמן רב ללא זיהוי. רק לעתים נדירות פורצים לאתר בשביל אפקט רועש. לרוב מטמינים קישורים נסתרים, שולחים ספאם ואוספים נתוני טפסים. מגלים זאת כשמנועי החיפוש כבר הורידו את האמון בדומיין.
מה אפשר לעשות
1. לסגור את הדברים הפשוטים. החלק הארי של הממצאים מתוקן בכמה שורות של הגדרות שרת: כותרות הגנה, תיאורי עמודים, גדלי תמונות, הסכמה בטפסים. אלה שעות, לא חודשים.
2. לקבוע אחראי. מישהו חייב לדעת באיזו גרסה האתר פועל, מתי נעשה הגיבוי האחרון ומי יסגור פרצה אם תופיע מחר.
3. לבחון מחדש את הפלטפורמה. אם האתר נשען על עשרות תוספים, ההגנה תלויה במשמעת של כל מחבריהם. האלטרנטיבה: מערכת שלמה שבה האבטחה מוטמעת בבסיס ומתעדכנת בגרסה אחת לכולם.
זו הדרך שבחרנו באשכול. כשגילינו את היקף הבעיה באתרים של אחרים, עלתה השאלה מה אנו עצמנו מציעים לשותפים. התשובה הייתה Smart CMS: מערכת ניהול אתרים משלנו, ש-SmartGT מפתחת יחד עם הוותיקים ועם שותפים אחרים של האשכול, ומעמידה לרשות לקוחות ומשתתפי החממה.
הממצאים השכיחים ביותר בניתוח שלנו סגורים בה כבר מהקופסה: מדיניות אבטחת תוכן ייחודית לכל בקשה, הגבלת יכולות הדפדפן, HTTPS כפוי, איסור הטמעה וניחוש סוגי קבצים. בטפסים יש הסכמה לעיבוד נתונים, והטקסט הנכנס מנוקה מקוד זדוני. לחיפוש יש מודול נפרד: תיאור וכותרת של כל עמוד, כתובות קנוניות, סימון מובנה, וכן הקובץ llms.txt לסוכני בינה מלאכותית.
זו אינה ערובה לאי-חדירות: אף מהנדס הגון אינו מבטיח זאת. אבל זה ההבדל בין אתר שבו כל הגנה צריך להגדיר ולזכור לבין אתר שבו היא מופעלת כברירת מחדל. הפלטפורמה מתאימה לא רק לכרטיסי ביקור: עליה פועלים אתרים תאגידיים, חנויות מקוונות עם עגלה ותשלום מקוון, אזורים אישיים, אתרי חדשות ויועץ בינה מלאכותית. הכול מתעדכן באופן מרוכז, ולכן פרצה חדשה נסגרת בכל האתרים בו-זמנית. אתרי האשכול, ובהם veterano.media ו-veterano.info, פועלים בדיוק עליה.
איך לבדוק את האתר שלכם
הכי פשוט להתחיל מדוח. Smart Audit הוא חינמי, אינו דורש גישה לאתר ואינו משנה בו דבר: הזינו כתובת וכעבור כמה דקות תקבלו רשימת בעיות לפי סדר עדיפות. ציון נמוך אינו גזר דין, אלא מצב טיפוסי של אתר ללא השגחה. השאלה היא רק אם תגלו זאת מהדוח או ממכתב של לקוח.
התחלנו לבדוק אתרים של אחרים כדי להבין עם מה אנחנו עצמנו עובדים, והתברר שהבעיה מערכתית. הפסיקו להתייחס לאתר כאל משהו שדורש טיפול, ומתייחסים אליו ככרטיס ביקור שנעשה פעם אחת ולתמיד. אבל זו תשתית שדרכה לקוחות משאירים פניות ומשלמים. בנינו את Smart CMS יחד עם שותפי האשכול כך שאבטחה תהיה דרישת ברירת מחדל, ולא אופציה שצריך לזכור להפעיל. אבל העיקר אינו בפלטפורמה שלנו. בדקו את האתר שלכם היום, לפני שיעשה זאת מי שמבקש לפגוע.
Mykhailo Vasianovych, מנכ"ל SmartGT, מתאם חממת הבינה המלאכותית של אשכול הוותיקים של אוקראינה, מאמן בשימוש בבינה מלאכותית לעובדי ציבור. מתמחה באוטומציה של תהליכים עסקיים, באינטגרציה של בינה מלאכותית וביישום Microsoft 365.
חומרים למערכות
להדפסה חוזרת אפשר לקחת את הטקסט מעמוד זה. הגרסה המעוצבת והתמונות זמינות להורדה בקבצים נפרדים:
- המאמר בפורמט PDF — 4 עמודים, 428 KB
- תמונה 1. כרטיס שער — 1200×630, 352 KB
- תמונה 2. התפלגות הציונים של 832 אתרים — אינפוגרפיקה, 63 KB
- תמונה 3. ההגנה שחסרה באתרים — אינפוגרפיקה, 89 KB
- תמונה 4. Mykhailo Vasianovych — דיוקן, 149 KB
בהדפסה חוזרת נבקש לציין את המקור הראשון — veterano.info — ואת מקור הנתונים: Smart Audit (SmartGT).