医療分野のサイバーセキュリティ:患者データの保護、医療の継続性、そして医療システムのレジリエンス
医療のデジタル化は、サイバーリスクの性質そのものを変えた。電子カルテ、検査情報システム、遠隔医療、電子処方箋、医療機器、クラウドサービス、保険請求システム、国家レジストリは、患者…
著者:
Artem Honcharenko, PhD — International Technology Transfer Association(ITTA)会長。デジタルトランスフォーメーション、人工知能、技術革新、国際技術移転の専門家。KNUBA退役軍人研究所「Architecture of Resilience」所長
Mykhailo Vasianovych、SmartGT CEO。デジタルトランスフォーメーションとAIの専門家。国立地域開発研究所(National Institute of Regional Development)上級研究員。慈善団体「NAMIR財団」理事長。VCU AIインキュベーター・コーディネーター。
Andrii Stanko, PhD、テルノーピリ・イヴァン・プルイ国立工科大学コンピュータ統合技術学科上級講師。同大学情報技術センター講師
医療のデジタル化は、サイバーリスクの性質そのものを変えた。電子カルテ、検査情報システム、遠隔医療、電子処方箋、医療機器、クラウドサービス、保険請求システム、国家レジストリは、患者に大きな利点をもたらす一方で、情報インフラを医療提供のプロセスの一部にしている。したがって、医療におけるサイバーセキュリティはもはや機密性の問題にとどまらない。それは患者の安全、治療の継続性、臨床判断の完全性、そして公衆衛生システムのレジリエンスの問題である。米国保健福祉省は「サイバーセキュリティは患者の安全である」という原則を明確に掲げている。[1]
PRAVO.UAポータルの記事「医療分野のサイバーセキュリティ:デジタル化の時代に患者データを守るには」は、保護される情報の三つの基本特性、すなわち機密性、完全性、可用性を重視している。人的要因、アクセス管理、職員教育、医療情報の法的制度が特に重要な役割を果たす。ウクライナについては、これらの主張は、法律「個人データ保護について」、情報保護およびサイバーセキュリティに関する法令、電子医療システムESOZの規則、そして2025年のサイバーインシデント対応国家システムの改革によって裏付けられている。[2]
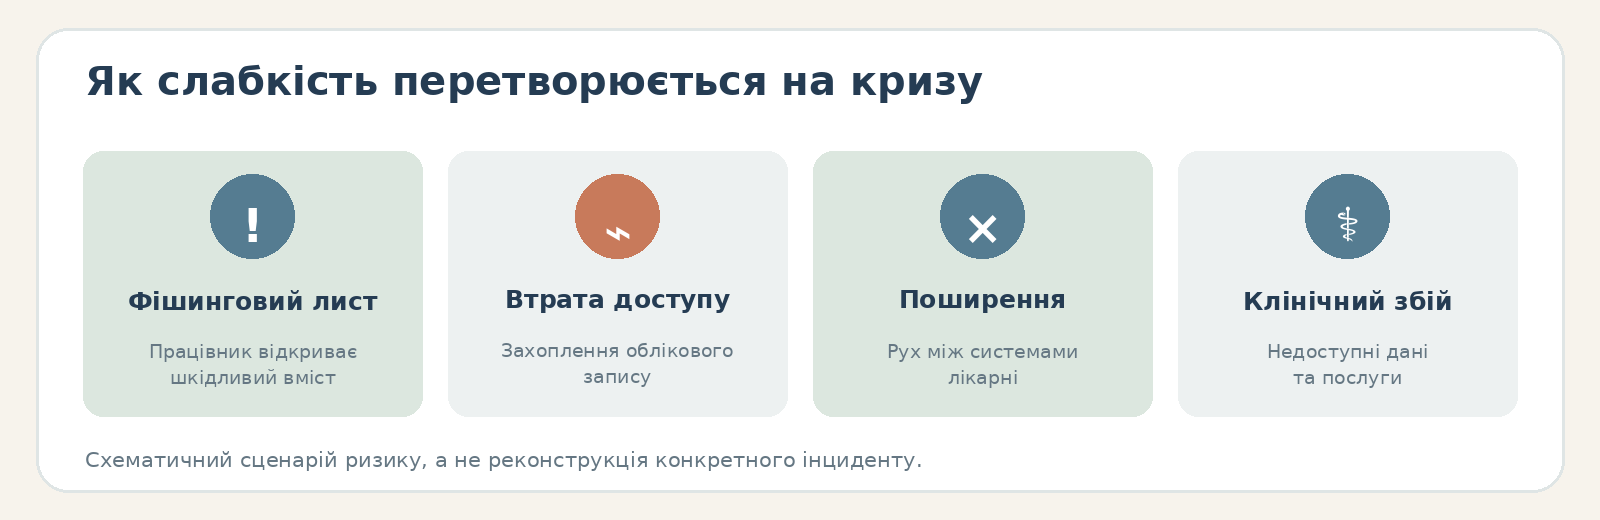
世界の実務が示すところでは、医療への攻撃の最も危険な帰結は、ファイルの窃取そのものではなく、システムが機能しなくなることであることが多い。2017年五月のランサムウェア「WannaCry」によるサイバー攻撃は、英国の国民保健サービスで数千件の診療のキャンセルにつながった。2021年のアイルランド保健サービス(HSE)への攻撃はフィッシングメールから始まり、システムの大規模な停止に至った。
2024年のChange Healthcareへのサイバー攻撃は、米国の医療システムの相当部分で処方箋と決済の流れを混乱させた。英国の検査機関Synnovisへの攻撃は、11 000件を超える外来診療と予定処置の遅延を招いた。[3]
情報漏えいの規模もまた、システム全体に及ぶことがある。Anthemはほぼ79百万人の被害を報告し、シンガポールの公的医療ネットワークSingHealthはほぼ1.5百万人、オーストラリアの医療保険会社Medibankは約9.7百万人であった。米国保健福祉省は、2025年七月時点で、Change Healthcareのインシデントにより情報が影響を受けた人は約192.7百万人に上ると記録していた。[4]
規制モデルも変化している。EUでは、NIS2指令(EUネットワーク・情報システムセキュリティ指令)が、サイバーセキュリティを「IT部門の機能」から経営層の責任の領域へ移し、リスク管理と重大インシデントの段階的な通知を求めている。EU一般データ保護規則(GDPR)は個人データの侵害を別個に規律し、欧州ヘルスデータスペース規則(EHDS)は、電子医療データおよび電子カルテ(EHR)システムに関する規則に新たな層を加える。[5]
英国では、国民保健サービス(NHS)が、英国国家サイバーセキュリティセンター(NCSC)のサイバー評価フレームワーク(CAF)に整合したデータセキュリティ・保護ツールキット(DSPT)による評価へ移行している。[6]
米国は、医療保険の携行性と責任に関する法律(HIPAA)の義務的な規則(セキュリティ規則および侵害通知規則)と、医療・公衆衛生分野向けの任意のサイバーセキュリティ・パフォーマンス目標(HPH CPGs)を組み合わせている。[7] 日本、イスラエル、オーストラリア、シンガポールは、それぞれ異なるものの、次第に似通ってきたモデルを示している。すなわち、分野別の規則、義務的なリスク管理、政府機関への通知、職員教育、そして経営層の責任の強化である。[8]
医療機関にとっての重要な結論は次のとおりである。ウイルス対策ソフト、セキュリティ運用センター(SOC)、あるいはプライバシーポリシーだけでは、十分なサイバーレジリエンスを築くことはできない。少なくとも六つの面での同時の取り組みが必要となる。すなわち、ガバナンス、ID・アクセス管理、セグメンテーションとバックアップ、医療機器とサプライヤーの保護、インシデント対応・事業継続の確保、そして人材の継続的な教育である。
ウクライナにとってこれは特に重要である。医療サービスの大規模なデジタル化と戦争の遂行という二重の状況があるためだ。CERT-UAは2026年四月に、病院が標的に含まれるサイバー脅威のクラスターについて明確に報告した。[9] したがって、医療機関のサイバーレジリエンスは、臨床の安全、市民のレジリエンス、国家安全保障の構成要素として捉えるべきである。
医療におけるサイバーセキュリティとは何か、なぜそのリスクは特別なのか
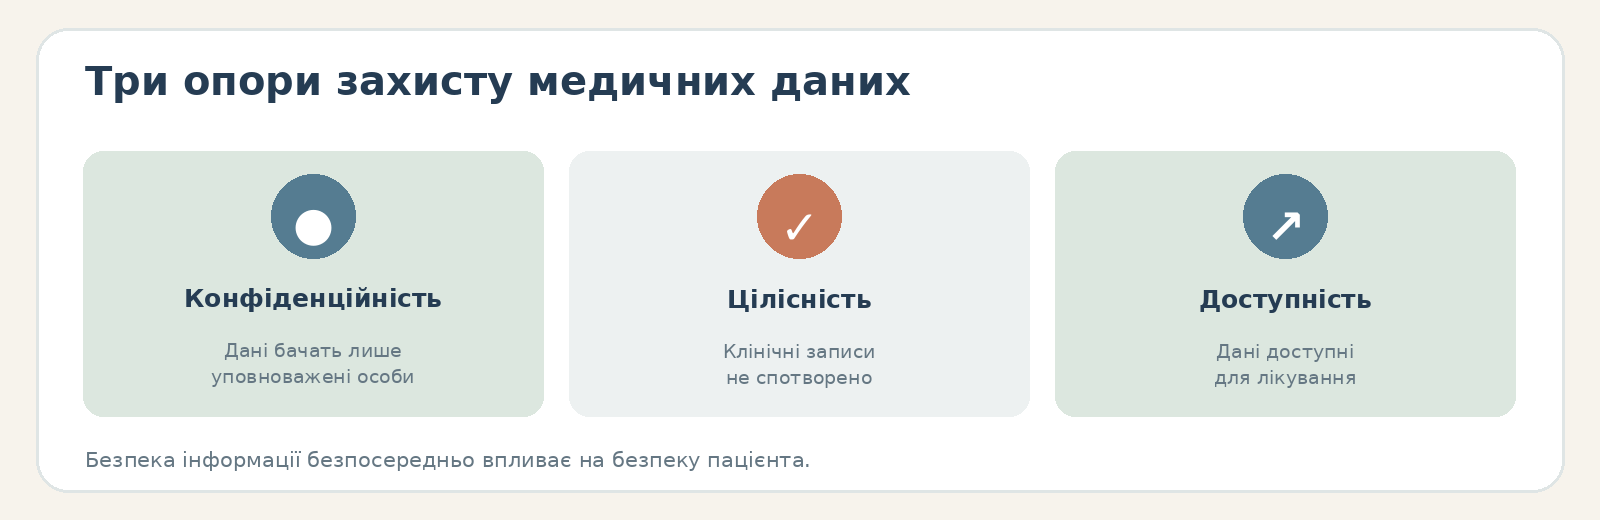
まず技術からではなく、医療データの法的地位から始めることが重要である。デジタル医療は人に関する最も機微な情報の類型の一つを扱っており、したがってサイバー防御は、患者の秘密保持の権利の実現を確保しなければならない。[10]
実務的な意味での医療におけるサイバーセキュリティとは、次のことを確保する、管理的、法的、組織的、技術的、臨床的、教育的な措置の総体である。
| 特性 | 医療にとっての意味 | 危険な侵害の例 |
|---|---|---|
| 機密性 | 医療情報を閲覧できるのは権限のある者のみ | 診断名、精神科や生殖に関するデータの公開 |
| 完全性 | 記録、指示、検査結果が不正に改変されていない | アレルギー情報、検査結果、薬剤の用量の改変 |
| 可用性 | 医療の提供に必要なとき、データとシステムを医師が利用できる | ランサムウェアが電子カルテ、検査室、または処方箋システムをロックする |
| 真正性 | システムが、誰が操作を行っているかを確実に特定する | 盗まれた医師のアカウントが電子カルテへのアクセスに使われる |
| 追跡可能性 | 誰が、いつ、何を閲覧または変更したかを特定できる | ログがなければデジタルフォレンジックができない |
| レジリエンス | ITの一部が失われても医療は継続する | 病院が、テスト済みの手順に切り替える |
医療を他の多くの分野と分けているのは、まさに可用性である。銀行では、システムが利用できないことは決済の遅れを意味する。病院では、それは検査結果をすぐに確認できない、画像診断を実施できない、血液型を確認できない、アレルギー歴を入手できない、あるいは手術を適切に実施できないことを意味しうる。英国の国民保健サービス(NHS)、アイルランド保健サービス(HSE)、米国のChange Healthcare(医療費決済および保険請求処理の事業者)、そして英国の検査サービス提供者Synnovisの経験は、サイバー攻撃が医療提供の運用上の障害に直結しうることを示している。[11]
医療データのライフサイクルは長い。銀行カードは再発行できるが、遺伝的特性、病歴、精神科の診断、あるいは特定の治療を受けたという事実は「取り替える」ことができない。だからこそ、欧州のGDPR(EU一般データ保護規則)は、健康に関するデータを特別カテゴリーの個人データに位置づけ、その処理に対して強化された法的制度を設けている。[12]
医療は、脆弱性の及ぶ範囲が極めて広い。典型的な病院では、さまざまな医療情報システムが同時に稼働している。電子カルテ(EHR)と病院情報システム(HIS)、医用画像アーカイブシステム(PACS)、検査室(LIS)および放射線部門(RIS)の業務を自動化する専用システム、薬局システム、会計、入退室管理システム、電子メール、仮想プライベートネットワーク(VPN)、無線LAN(Wi-Fi)、サーバー、クラウドサービス、患者ポータル、数百から数千台のワークステーション、そしてネットワークに接続された医療機器である。そのため、一つの弱いコンポーネントや委託先が侵害されると、より重要なシステムへの道が開かれる可能性がある。こうした理由から、米国保健福祉省(HHS)は、医療分野のサイバーセキュリティ・パフォーマンス目標に、多要素認証、特権アカウントの分離、脆弱性管理、そして第三者に関連するリスクとインシデントへの対応に関する個別の要件を盛り込んでいる。[13]
サプライチェーンは臨床リスクの一部である。Change HealthcareとSynnovisは、一つのサービス拠点が侵害されると、多数の独立した医療機関に影響が及びうることを示した。Change Healthcareは保険会社、薬局、医療提供者の間の重要な取引プロセスを担い、SynnovisはいくつものNHS組織に検査サービスを提供していた。[14]
人的要因は依然として決定的である。フィッシング、パスワード、職員の誤操作、そしてサイバー文化を育てる必要性がそれである。実務がこれを裏付けている。
公衆衛生のリスクは、個々の病院のリスクとは異なる。予防接種レジストリ、検査ネットワーク、疫学サーベイランス、感染症通報システム、あるいは国家の医療データ交換に対するサイバー攻撃は、国が脅威を評価するために用いるデータの質を損なうおそれがある。電子的な健康データを、健康への脅威や将来のパンデミックの可能性と結びつける考え方は、欧州ヘルスデータスペース(EHDS)の論理にそのまま組み込まれている。[17]
欧州では、この問題は体系的な性格を持っている。ENISA(欧州連合サイバーセキュリティ機関)は、2021年一月から2023年三月までの医療分野における公に知られた215件のインシデントを分析し、ランサムウェアが調査対象の54%を占めること、インシデントの53%が医療従事者を、42%が具体的に病院を標的としていたことを明らかにした。[18] 2024年に関するENISAのより新しい資料では、ランサムウェアは健康関連インシデントの約45%、データ漏えいは約28%を占めていた。[19]
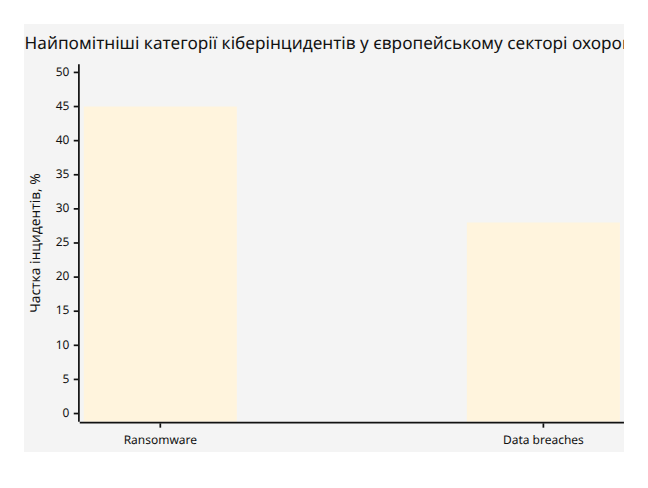
ENISAのデータ。最大の二つのカテゴリーのみを示しているため、この値をすべてのインシデント類型の相互排他的な完全な分布と解釈すべきではない。 [19]
ウクライナの文脈。電子医療システムESOZの公式資料は、個人データと医療データの分離、管理された認証と認可、適格電子署名(QES)および二要素認証の利用、アクセス制限、そして統合的な情報保護システムを説明している。ウクライナ国民保健サービス(NHSU)がESOZの中央データベースの所有者であり、国営企業「Electronic Health」がその管理運営を担っている。[20]
2025年の改正後、ウクライナの法令は、サイバーインシデント対応の国家システム、情報共有の仕組み、そして重要情報インフラのサイバー防御の役割をさらに明文化した。[21] 国家特殊通信・情報保護局付属のCERT-UAは、インシデントの通報を受け付け、その調査を行い、被害の収拾を支援し、サイバー脅威に関する情報交換を調整している。[9]
これは、ウクライナの医療にとって、「患者データベースを守る」というモデルではもはや不十分であることを意味する。データ、治療のプロセス、バックアップの手順、そして攻撃を受けている間も機関が業務を続ける能力を同時に守る必要がある。
医療分野の主要なサイバーインシデント:実際に何が起き、何を教えたか
サイバーレジリエンスを築くうえで最も価値のある材料は、「恐ろしい侵入事案」の一覧ではなく、どの防御の障壁が機能しなかったのか、そして侵害後に臨床プロセスに何が起きたのかという分析である。
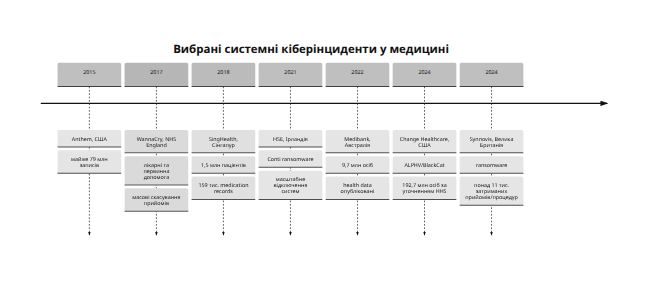
総括年表
| インシデント | 規模 | 手口/主要な弱点 | 医療への影響 | 規制当局の対応と復旧 |
|---|---|---|---|---|
| Anthem、米国、2015年 | ほぼ79百万人 | 一連の外部からのサイバー攻撃。リスク管理と統制の不備に特に焦点が当てられた | 当時最大級の医療データ漏えいの一つ | 2018年、Anthemは$16百万の支払いと是正措置計画に同意した [22] |
| WannaCry、イングランドNHS、2017年 | 236の病院トラストのうち80が感染または影響を受けた。さらに603のプライマリケア機関およびその他のNHS組織が感染した | ランサムウェアは、更新プログラムが適用されていない脆弱なWindowsシステムを悪用した。英国会計検査院(NAO)は、更新プログラムの適用とファイアウォールの適切な設定により、影響を大幅に軽減できた可能性があると指摘した | NHSは6 912件の初診のキャンセルを記録し、キャンセルされた予約の総数は19 000件を超えると推計した。五つの地域では、患者が緊急の医療を受けるためにより遠くへ移動しなければならなかった。 | NAOとNHSは大規模な調査を行った。患者データが窃取されたことを示す確認された事実はなかった。 [23] |
| SingHealth、シンガポール、2018年 | ほぼ1.5百万人の患者。そのうち159千人については外来の投薬記録も窃取された | フィッシングの可能性が高い → ネットワーク内の潜伏的な横展開 → 管理者アカウントの侵害 → Citrix経由でのデータベースへのアクセス | 国家規模の大規模な漏えい。これとは別に、首相のデータが狙い撃ちで照会されていた | 調査委員会が設置された。脆弱性の修正、ワークステーションのインターネットからの分離、患者への大規模な周知が実施され、委員会は16項目のシステム面の提言を出した。[24] |
| HSE、アイルランド、2021年 | 国の保健サービスの大規模な侵害。その後、窃取された情報について約90千人に通知された | 三月のフィッシングメール → マルウェア → 五月のConti型ランサムウェア | ITの大部分が停止し、手作業の運用に切り替わった | 身代金は支払われなかった。HSEはインシデント後の独立した分析と、複数年にわたるデータのフォレンジック調査を実施し、ITの防御と職員教育を強化した。[25] |
| Medibank、オーストラリア、2022年 | 現在・過去の顧客約9.7百万人 | オーストラリア情報コミッショナー事務局(OAIC)の資料によれば、委託先の認証情報がそのブラウザのプロファイルに保存されていた。その後、不正な侵入、データの持ち出し、アラートの不十分なエスカレーションが続いた | 個人情報と健康保険給付請求データが公開された。個人情報の盗用、恐喝、心理的被害のリスク | 2024年、OAICは連邦裁判所で民事制裁金の請求手続を開始した。オーストラリア連邦警察(AFP)とオーストラリア信号局(ASD)が刑事捜査を行った。[26] |
| Change Healthcare、米国、2024年 | HHSは後に、影響を受けた人を約192.7百万人と記録した | 侵害された認証情報 → 多要素認証のないCitrixポータルへのリモートアクセス → ネットワーク内の潜伏的な横展開 → 不正なデータの持ち出し → ALPHV/BlackCatランサムウェア | 薬局および医療保険の請求処理と、サプライヤーへの支払いが妨げられた。医療提供者に資金繰りの問題が生じた | システムが隔離された。インフラは大部分がゼロから再構築された。HHS公民権局(OCR)が調査を開始した。HHSとメディケア・メディケイドサービスセンター(CMS)は、医療の継続性を支えるための措置を導入した。[27] |
| Synnovis、英国、2024年 | 11 000件を超える外来/予定診療が遅延した | ランサムウェア + データ窃取 | 検査を実施する能力が著しく低下した | データは犯罪者によって公開された。Synnovisは法執行機関の協力を得て、裁判所の差止命令を取得した。サービスは2024年十二月までに完全に復旧した。[28] |
Anthemは、機密性の喪失がもたらす代償を示した。HHS OCRはこのインシデントを当時最大のデータ漏えいと位置づけ、2018年にAnthemと$16百万の和解に至り、大規模な是正措置計画を付した。[22] これは重要な先例である。規制当局が評価するのは、侵入の事実だけでなく、リスク分析、アクセス管理、セキュリティ統制の措置が適切であったかどうかである。
WannaCryは、技術的負債の代償を示した。英国会計検査院の結論によれば、被害を受けた組織は、更新プログラムが適用されていないWindowsシステム、またはサポートが終了したシステムを使用していた。更新プログラムの適用とファイアウォール管理という基本的な措置により、感染の相当部分を防げた可能性がある。同時に、公的機関は患者データが窃取された事実を確認しておらず、臨床上のリスクは主としてシステムが利用できなくなったことによって生じた。[23]
SingHealthは、エスカレーションの遅れの危険性を示した。最初のアクセスは、2017年八月にフィッシングによって得られた可能性が高い。その後、攻撃者は数か月にわたりネットワーク内を移動し、エンドポイント、サーバー、管理者アカウントを侵害した。ITの担当者は2018年六月の時点で異常に気づいていたが、上級経営層とシンガポールサイバーセキュリティ庁(CSA)に伝わったのはかなり後のことだった。[29] 調査委員会は、この問題をサイバーセキュリティに対する認識の不足、教育とリソースの欠如、そして弱いエスカレーションに直接結びつけた。[30]
HSEは、インシデント後の期間がどれほど長くなりうるかを示した。フィッシングメールは2021年三月に受信され、ランサムウェアは五月に起動した。攻撃から数年後も、HSEは、文書が不正にコピーされた人々の監視と通知を続けていた。[31] 医療におけるインシデント対応は、「サーバーが再び動いた」時点では終わらない。その後も、デジタルフォレンジック、データ漏えいの範囲の特定、患者への通知、訴訟手続、モニタリング、教訓の分析、統制措置の再構築が続く。
Medibankは、サプライチェーンと認証情報保護のリスクを示した。オーストラリアの規制当局の資料には、ITの委託先の従業員に関連する認証情報の侵害と、適切に処理されなかったセキュリティアラートが記されている。オーストラリア情報コミッショナー事務局(OAIC)は、Medibankが9.7百万人の機微なデータを保護するための十分な措置を講じなかったと主張しており、この件はオーストラリア連邦裁判所に付託された。[32]
Change Healthcareは、おそらく多要素認証に関する最も分かりやすい教訓である。UnitedHealth GroupのCEOが米国上院財政委員会で行った証言では、攻撃者が侵害された認証情報を使って、多要素認証のないCitrixポータルにログインしたとされている。侵入後、彼らはネットワーク内を移動し、データを持ち出し、九日後にランサムウェアを起動した。[33] 復旧には、数千台のノートパソコンの交換、認証情報の変更、データセンターのネットワークと主要サービスの再構築が必要だった。[34] 2024年四月26日までに、UnitedHealth Groupは、医療提供者の流動性を支えるための前倒し支払いと無利子の支援を合わせて$6.5十億超と報告していた。[35]
Synnovisは、アウトソーシングの体系的なリスクを示した。被害を受けたのは個別の病院ではなく、検査サービスの提供者であった。その結果、英国の国民保健サービスの複数の組織で同時に検査能力が低下し、11千件を超える診療と処置が延期された。[36] これは、病院の事業継続計画に、自前のデータセンターだけでなく、重要な外部サプライヤーの機能停止も含めるべきだという論拠になる。
これらの事例からは、一つの原則的な法則性が浮かび上がる。壊滅的な結果が、たった一つの「天才的なハッキング手法」で説明されることはまれである。多くの場合、それはありふれた弱点の連鎖である。フィッシング → 認証情報の侵害 → 多要素認証の欠如 → 過剰な権限 → 不十分なセグメンテーション → エスカレーションの遅れ → 検証されていないバックアップ → 情報システムが利用できない間の医療提供計画の欠如、という流れだ。
各法域では医療のサイバーセキュリティはどのように組織されているか
EU、英国、米国、日本、イスラエルに加えて、追加の比較対象としてオーストラリアとシンガポールを選んだ。オーストラリアは、一般的なプライバシー法(Privacy Act)、義務的なデータ侵害通知、重要インフラ保護制度を組み合わせている点が興味深い。シンガポールは、デジタル化の水準の高さ、集中的なサイバー政策、そして医療分野のサイバーセキュリティに対する非常に具体的な財政支援が特徴である。
欧州連合。ここでは複数の層の規制が同時に働いている。GDPRは個人データを保護し、健康に関するデータを特別カテゴリーと認めている。処理の安全性とデータ侵害の通知に関する条文が、サイバーセキュリティにおけるプライバシー保護の水準を形づくる。個人データの侵害が生じた場合、管理者は原則として、その侵害が個人の権利と自由にリスクをもたらしうるときは72時間以内に監督機関へ通知する。高いリスクがある場合は、データ主体本人にも通知する義務が生じることがある。
NIS2は、医療分野を重要度の高い分野として対象に含め、サイバーセキュリティのリスク管理措置を求めている。重大なインシデントについては、段階的なモデルが定められている。24時間以内の早期警告、72時間以内のインシデント通知、そして原則として一か月以内の最終報告である。重要事業体については、指令は、国内法における行政上の制裁金の上限が、少なくとも€10百万または全世界年間売上高の2%となることを求めている。NIS2は加盟国の国内法を通じて適用されるため、所管当局と手続の細部は異なる。[38]
欧州ヘルスデータスペース(EHDS)に関する規則2025/327は、さらにもう一つの層を作る。電子的な健康データへの市民のアクセスに関する規則、MyHealth@EUプラットフォームを通じた越境利用、ヘルスデータアクセス機関を通じた二次利用、そして電子カルテ(EHR)システムの要件である。この規則は2025年に採択され、段階的に導入されるため、2026年の時点では、一度に完成したシステムとしてではなく、展開途上の変革的な枠組みとして捉えるほうが適切である。[39]
EUはまた、病院と医療機関のサイバーセキュリティに関する個別の行動計画も採択した。欧州委員会は、専門の支援センター、早期警告の仕組み、研修、そして小規模な医療機関へのサイバーバウチャーの提供の可能性を想定している。2026年七月、ENISAは、この取り組みの実施を支援するため、欧州委員会との間で€6百万の拠出に関する三年間の合意を結んだと発表した。[40] 2025年に発効したより広範なサイバー連帯法は、欧州サイバーアラートシステムと、大規模インシデントに対応するためのEUサイバーセキュリティ予備を創設する。[41]
英国。イングランドの医療分野において、2018年ネットワーク・情報システム規則(NIS Regulations)に基づく所管当局は保健・社会福祉省(DHSC)である。公式の分野別ガイダンスは、セキュリティ上の義務、インシデント報告、そして最大£17百万の制裁金を伴いうる執行を定めている。[42] これと並行して、UK GDPR(一般データ保護規則の英国版)は、通知対象のデータ侵害について、原則として72時間以内に情報コミッショナー事務局(ICO)へ通知することを求め、高いリスクがある場合は、不当な遅滞なく被害者にも通知することを求めている。[43]
NHSにおけるコーポレートガバナンスの進展は特に重要である。2026年のガイダンスでNHS Englandは、医療を直接提供する組織は、NCSCのサイバー評価フレームワーク(CAF)に整合したデータセキュリティ・保護ツールキット(DSPT)による評価を受けなければならないと示している。取締役会と経営層による監督は、サイバーリスクの管理、攻撃とデータ侵害からの防御、脅威の検知、影響の最小化、そしてデータの適切な利用と共有を対象としなければならない。[6] これにより、サイバーセキュリティは「ITマネージャーの責任」から取締役会レベルの責任へと移る。
米国。HIPAA(米国の医療情報保護法)のセキュリティ規則は、HIPAAの対象となる組織とそのビジネスアソシエイトに対し、管理的、物理的、技術的な措置によって電子的な保護対象医療情報(ePHI)を保護し、その機密性、完全性、可用性を確保することを求めている。[44]
HIPAAの侵害通知規則は、GDPRとは異なる期限のモデルを用いている。500人以上に影響する侵害については、発見から遅くとも60暦日以内に、不当な遅滞なく保健福祉長官に通知しなければならない。それより小規模な侵害については、所定の期限までに年次の一括通知を行うことが認められている。個人への通知も、不当な遅滞なく、遅くとも60日以内に送付されなければならない。[45]
これと並行して、HHSは医療・公衆衛生分野向けのサイバーセキュリティ・パフォーマンス目標を策定した。これは、HICP(医療分野のサイバーセキュリティ実践)、NIST(米国国立標準技術研究所)、CISA(米国サイバーセキュリティ・インフラストラクチャセキュリティ庁)の実践に基づく、任意の業界基準である。優先事項には、システムの脆弱性、電子メールのセキュリティ、多要素認証(MFA)、暗号化、一意の認証情報、特権アカウントの分離、ネットワークのセグメンテーション、インシデント対応計画、第三者のリスクが含まれる。[13]
Change Healthcareのインシデント以降、連邦レベルでの議論は大きく強まったが、現行の規則と改革案を混同しないことが重要である。たとえば、CISAは、重要インフラにおけるサイバーインシデント報告法(CIRCIA)に関する最新の資料で、同法の対象となる組織の義務は、最終規則が発効して初めて効力を持つと述べている。したがって、CIRCIAが提案する期限を、すべての病院にすでに適用されている一律の義務と自動的に解釈すべきではない。[46]
日本。プライバシー保護分野の主たる規制機関は個人情報保護委員会(PPC)であり、基本となる法律は個人情報保護法(APPI)である。[47] 厚生労働省(MHLW)は、医療分野のサイバーセキュリティに関する独自の発達したガイドライン体系を持っている。2026年にもMHLWは、セキュリティ通知、チェックリスト、医療情報システムのガイドライン、研修プログラムの公表を続け、サイバーインシデントの通報窓口を維持した。同省は、サイバー攻撃またはその疑いについて、医療機関が速やかに報告するよう明確に求めている。[48]
個人データ、とりわけ健康に関するデータの漏えいが生じた場合、またはそのおそれがある場合には、PPCへの報告義務も生じる。PPCは速報の速やかな提出を求めており、不正な行為が疑われる場合には、発見から60日以内に確報を提出しなければならない。PPCが報告すべき事象の例として明示しているものには、不正アクセスとランサムウェアが含まれる。[49]
日本のモデルは、資金面でも興味深い。MHLWには、医療機関のセキュリティ評価、研修、相談のための個別のプログラムがあり、さらに中小企業およびIT向けの政府の支援制度を通じて、所定のサイバーセキュリティサービスの導入に補助金を出すことができる。[50]
イスラエル。ここでは、健康データの保護は、プライバシー保護法と、2017年のプライバシー保護規則(データセキュリティ)に基づいている。この規則は、データベースのセキュリティレベルに応じて要件を区分し、セキュリティポリシー、資産の棚卸し、リスク評価、物理的保護、アクセス管理、認証、ログ取得、インシデントの文書化、アウトソーシング、バックアップ、監査を対象としている。重大なセキュリティインシデントが生じた場合には、該当するデータベースについて、データベース登録官へ遅滞なく通知する義務がある。[51]
プライバシー保護法の改正13号は2025年八月14日に発効し、執行権限、金銭的制裁、そして一定の類型の組織にデータ保護責任者(DPO)を任命する義務を大幅に拡大した。イスラエルの公式ガイダンスは、そうした主体として病院と疾病金庫を明示している。[52]
サイバーセキュリティの面では、国のサイバー政策はイスラエル国家サイバー総局(INCD)が調整している。2025年には、三年間の実施期間を持つ更新版の国家サイバーセキュリティ戦略が公表された。[53] 2026年三月には、保健省が医療機関に対し、サイバー警戒レベルを引き上げ、外部から利用可能なサービスを見直し、モニタリングとリスク管理を強化するよう、追加で求めた。[54]
オーストラリア。プライバシー法とデータ侵害通知制度(NDB)は、とりわけ民間の医療提供者を対象としている。侵害が重大な被害を招くおそれがある場合、組織はOAICと被害者に通知しなければならない。侵害の疑いに対する評価は30日以内に行うべきである。[55]
重要な病院には、さらに重要インフラ安全法(SOCI)が適用される。可用性に重大な影響を及ぼす重大なサイバーインシデントは、オーストラリア信号局/オーストラリアサイバーセキュリティセンター(ASD/ACSC)へ12時間以内に、該当する影響を伴うその他のサイバーインシデントは72時間以内に通知しなければならない。[56]
シンガポール。個人データ保護法(PDPA)は、通知対象の侵害について、その事実を確認してから遅くとも三暦日以内に個人データ保護委員会(PDPC)へ通知することを求めている。本人への通知は、侵害によって重大な被害が生じるおそれがある場合に行う。規模が重大とされるのは、特に500人以上に関わる侵害である。[58]
サイバーセキュリティ法は、医療分野を含む重要情報インフラ(CII)を対象としている。[59] 2026年にシンガポールサイバーセキュリティ庁(CSA)は、取締役会による監督、サイバーレジリエンスの枠組み、テスト、脅威ハンティングにより重点を置いて、CII向けの実施規範の強化を続けた。[60]
シンガポール保健省(MOH)も、医療機関向けのサイバーセキュリティおよびデータセキュリティの基本要件を更新し、とりわけ小規模クリニックを対象とした研修と支援を組織した。[61] 重要なのは、支援が財政面にも及んでいる点である。2026年にMOHは、四年間で最大$45百万のNEHR Connect助成金を発表した。中小企業向けには、CSA認定のサービス提供者によるサイバーセキュリティ・コンサルティングの共同出資や、ファイアウォールおよびマルウェア対策ツールのための個別プログラムも用意されている。[62]
PDPAに基づく金銭的責任も重い。シンガポールでの年間売上高が$10百万を超える組織については、金銭的制裁金の上限は該当する売上高の10%に達しうる。より小規模な組織には、法定の代替上限が適用される。[63]
比較表
第1部 当局、法的枠組み、通知期限
| 法域 | 主な当局 | 主な法律と標準 | インシデントおよび漏えいの通知 |
|---|---|---|---|
| EU(欧州連合) | ENISA、NIS担当の各国当局とインシデント対応チーム(CSIRT)、データ保護当局、保健当局 | GDPR; NIS2; EHDS | NIS2:早期警告 24時間、通知 72時間、最終報告 約1か月。GDPR:個人データ侵害 約72時間 |
| 英国 | DHSC, NHS England, NCSC, ICO | NIS規則、UK GDPR、DSPT / NCSC CAF | ICO — 通知対象のデータ侵害は72時間。NISに基づく分野別報告は所定の閾値による |
| 米国 | HHS / OCR, ASPR, CISA, FBI, NIST | HIPAA:セキュリティ規則と侵害通知規則、HICP、HPH CPGs、NIST CSF | 500人以上 — HHSへ遅くとも60日以内。被害者本人へ — 60日以内 |
| 日本 | PPC, MHLW, NCO / IPA / JPCERT | APPI、MHLWの医療情報システム安全管理ガイドライン | 速報を速やかに提出。悪意のある漏えいの場合は60日以内に確報。MHLWはサイバーインシデントの即時報告を求めている |
| イスラエル | プライバシー保護当局、INCD、保健省 | プライバシー保護法、データセキュリティ規則、改正13号 | 重大なセキュリティインシデント — 該当する制度に基づく規制当局への即時通知 |
| オーストラリア | OAIC, ASD / ACSC, CISC | プライバシー法/NDB制度、SOCI法 | NDB — 被害者とOAICへ。重要な病院:可用性への重大な影響は12時間、その他のサイバーインシデントは72時間 |
| シンガポール | PDPC, CSA, MOH | PDPA、サイバーセキュリティ法、MOHのサイバーセキュリティおよびデータセキュリティ基本要件 | PDPC — 通知対象の漏えいであると確認してから3暦日以内 |
第2部 制裁、戦略、資金、研修
| 法域 | 想定される制裁 | 戦略とガバナンス | 資金と支援 | 研修 |
|---|---|---|---|---|
| EU(欧州連合) | GDPR — 最大€20百万/売上高の4%。NIS2の重要事業体 — 各国の上限は少なくとも€10百万/2% | EU病院サイバーセキュリティ行動計画、EHDS | ENISAの支援、欧州委員会の拠出€6百万、サイバーバウチャーの可能性、サイバー連帯法の仕組み | ENISA + 各国のプログラム [64] |
| 英国 | NISに基づき最大£17百万。UK GDPRは別個の執行制度 | 保健・社会福祉分野のサイバー戦略。取締役会レベルの監督 | NHSの中央サイバープログラム + 地域の予算 | DSPT、NCSC/NHSのガイダンス、シミュレーション訓練 [65] |
| 米国 | HIPAAに基づく民事制裁金と和解、是正措置計画 | HHSの分野別リスク管理 + CISA/NISTのエコシステム | 連邦の対応準備・支援プログラム、HHSの無料リソース、大規模インシデント後の支援 | HHS Cyber Gateway、HICP、CPGに基づく研修 [66] |
| 日本 | APPIの規制上および刑事上の仕組み | 医療は重要インフラ分野 | MHLWによる評価、ITとサイバー防御への補助金 | MHLWの役割別プログラム + インシデント支援窓口 [67] |
| イスラエル | 2025年から金銭的制裁を強化 + 刑事規定 | 2025年国家サイバーセキュリティ戦略 | 国および分野別のサイバープログラム | INCD/保健省の勧告、分野別の対応準備 [68] |
| オーストラリア | 最大A$50百万/利益の3倍/売上高の30% — 算定式による | 重要インフラ保護の枠組み | 政府のサイバープログラム、ACSCの支援 | ACSCのガイダンスとシミュレーション訓練 [69] |
| シンガポール | PDPA — 大規模組織はシンガポールでの売上高の最大10% | 2026年サイバーセキュリティ戦略、重要情報インフラ(CII)の管理 | NEHR Connect助成金 最大S$45百万(4年間)、中小企業への支援 | MOH/CSAの研修、テンプレート、コンサルティング [70] |
この比較は、重要な傾向を示している。現代の制度は、もはやサイバーセキュリティを純粋に技術的な問題とは見なしていない。あらゆる先進的なモデルに、四つの共通要素が現れている。すなわち、経営層の責任、義務的なリスク管理、国への迅速な通知、そして検証可能な復旧への備えである。[71]
医療機関のサイバーレジリエンスの実践モデル
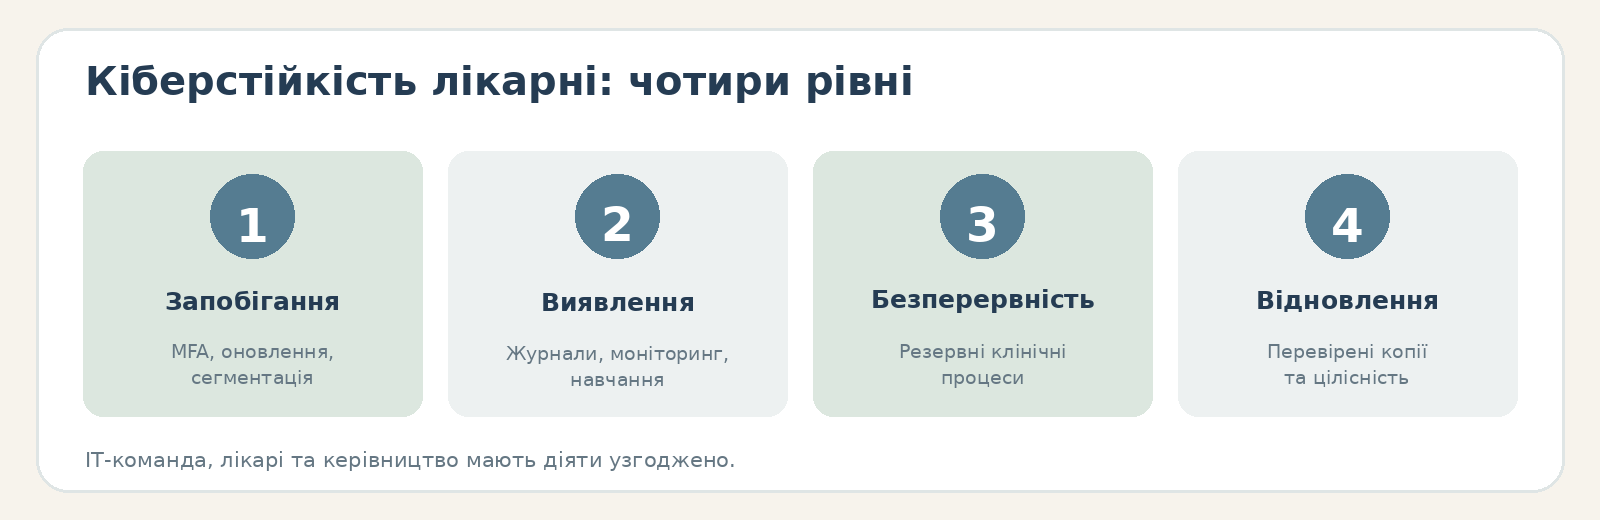
質の高いサイバーセキュリティ・プログラムは、製品の購入からではなく、次の問いへの答えから始めるべきである。どの臨床プロセスは止まってはならず、それはどのデジタル資産に依存しているのか。
典型的なガバナンスモデルは次のようになる。
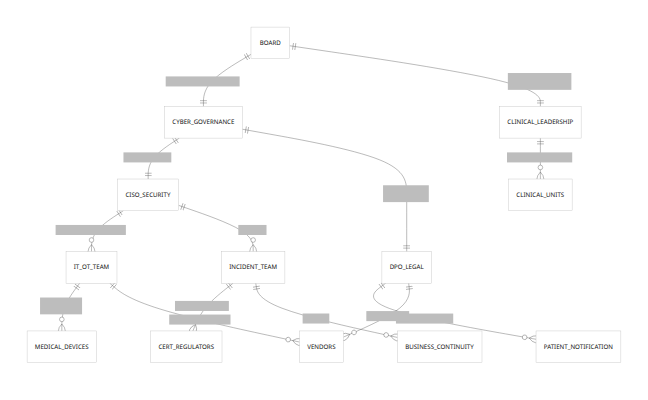
重要な原則は次のとおりである。最高情報セキュリティ責任者(CISO)が、手術部門、検査室、救急部門を止めかねないリスクの責任を単独で負うことはできない。そのようなリスクの所有者は組織の経営層でなければならず、臨床の責任者は、事業継続計画と災害復旧計画のテストに参加しなければならない。だからこそ、NHSは2026年に、サイバーリスクと復旧に関する取締役会と経営層による監督を強調している。[6]
技術面の最低限。最優先事項はアカウントのセキュリティである。リモートアクセス、管理者、クラウドサービス、電子カルテに対する多要素認証(MFA)、専用の特権アカウント、必要最小限のアクセス権、退職した職員のアカウントの迅速な無効化、臨床上可能な限りの共有アカウントの廃止である。Change Healthcareのインシデントは、MFAのないリモートアクセスポータルのリスクを裏付ける、ほぼ教科書的な事例である。[33] HHSは、MFA、一意の認証情報、特権アカウントの分離を、医療・公衆衛生分野向けのサイバーセキュリティ・パフォーマンス目標に含めている。[13]
第二の層は資産の棚卸しと脆弱性管理である。医療機関は、コンピューターの台数だけでなく、重要な資産ごとの所有者、オペレーティングシステム、ファームウェア、ソフトウェアのバージョン、インターネットからの到達可能性、サプライヤーによるサポートの状況、臨床上の重要度、バックアップの方法、許容される停止時間を把握していなければならない。WannaCryの教訓はまさに、更新されていないサポート対象外のシステムが、既知の技術的な弱点を医療の体系的な問題に変えたことにある。[23]
第三はネットワークのセグメンテーションである。臨床システム、管理系のITインフラ、医療用IoTと制御技術、ゲスト用Wi-Fi、バックアップのインフラ、特権アクセス管理の環境は、一つのフラットなネットワークを構成してはならない。これは侵入を防ぐことを保証するものではないが、ネットワーク内の横展開を大幅に難しくする。横展開は、SingHealthでもChange Healthcareでも重要な段階だった。[72]
第四は、形式的なチェックではなく、実際の能力としてのバックアップである。少なくとも、論理的に分離された、または変更不能な重要データのコピー、バックアップシステムへのアクセス管理、そして定期的な復旧テストが必要だ。電子カルテについては、ファイルの復元だけでなく、次のシナリオもテストすべきである。「合意された目標復旧時間(RTO)と目標復旧時点(RPO)の範囲内で臨床システムを復元し、記録の完全性を検証できるか」。
第五は、エンドポイントでの検知・対応(EDR)、セキュリティイベント管理(SIEM)、ログ取得、脅威検知の設定である。リモートアクセス、アカウント管理システム、電子カルテ、Active Directory、ファイアウォール、VPN、クラウドサービス、特権ユーザーの操作のログは、相関分析する必要がある。SingHealthは、個々の技術者が異常に気づけても、相関分析と適切なエスカレーションのモデルがなければ、組織はそれらを攻撃の全体像としてまとめられないことを示している。[73]
第六は、医療機器のセキュリティである。ネットワークに接続された機器ごとに、サプライヤー、サポート期間とライフサイクルの終了、利用可能な更新、ネットワーク上の依存関係、認証の方式、リモートサポートの仕組み、そして利用できなくなった場合の臨床上の影響を把握する必要がある。認証上の制約やサプライヤー側の制約により機器を更新できない場合は、セグメンテーション、許可リスト、ネットワーク監視、制限されたリモートアクセス、交換計画によってリスクを補う。
第七は、第三者のセキュリティである。検査機関、クラウド事業者、病院情報システムまたは医療情報システムのサプライヤー、遠隔医療サービス、外部のセキュリティ運用センター(SOC)との契約には、抽象的な「情報セキュリティを確保する」ではなく、具体的な要件を盛り込むべきである。多要素認証、暗号化、ログ取得、インシデント通知、フォレンジック調査時の協力、脆弱性の是正、再委託先の管理、バックアップ、RTO/RPO、証拠の保全、監査の権利、データの安全な削除、契約終了時の移行計画である。Change HealthcareとSynnovisのインシデントの帰結は、運用上の依存をサイバーの依存として捉えるべきであることを示している。[74]
組織面の最低限。臨床上重要なサービスは、いずれもシステム停止中の業務に関する書面の計画を持たなければならない。「ITがシステムを復旧する」ではなく、具体的に定めるのである。病院情報システムなしで新規の患者をどう登録するか、投薬歴をどう確認するか、検査をどうオーダーするか、結果をどう受け取るか、薬剤の投与をどう記録するか、医用画像はどうなるか、復旧後に紙の記録を電子カルテにどう戻すか、重複やデータ移行の誤りをどう防ぐか。
法務面の最低限。医療機関は、データ台帳と法的マップを持たなければならない。どの種類のデータを処理しているか、誰がデータの所有者または管理者であるか(あるいは国内法上の該当する主体か)、どの第三者がアクセスできるか、どのような法的根拠に基づくか、データが物理的にどこで、どの法域に保存されているか、保存期間はどれくらいか、漏えい通知にどのような要件があるか、そして、規制当局と患者へ通知するかどうかを決定する権限を持つのは誰か、である。
ウクライナについては、これをESOZの制度、法律「個人データ保護について」、医療上の秘密に関する規則、情報通信システムに関する法令、そしてサイバーインシデント対応の新しいシステムと結びつけることが重要である。[75]
教育面の最低限。年に一度のサイバー意識向上コースだけでは不十分である。研修は役割別に分けることを推奨する。
| グループ | 訓練すべき内容 |
|---|---|
| 全職員 | フィッシング、認証情報の窃取、不審な多要素認証の要求の見分け方、患者データの取り扱い、インシデントの迅速な報告 |
| 医師/看護師 | システム停止中の業務手順、電子カルテへの安全なアクセス、携帯端末、緊急時の業務プロセス |
| IT担当者 | 構成の保護、更新プログラムの適用、バックアップ、セグメンテーション、ログ、EDRツール、デジタルフォレンジック |
| システム管理者 | 特権アクセス管理(PAM)、特権アカウント、緊急アクセスの手順 |
| 経営層 | ランサムウェア攻撃時の意思決定、コミュニケーション、法的リスク、サービスの優先順位付け |
| 法務担当者/データ保護責任者 | 漏えいの評価、規制当局と患者への通知、証拠の保全 |
| 調達部門 | 契約における第三者のセキュリティ要件、サービスレベル合意(SLA)、インシデント通知、契約終了の条件 |
このような役割別のアプローチは、HHS、NHS、MHLWが進めている方向性に合致している。[76]
サイバーインシデント後の行動計画
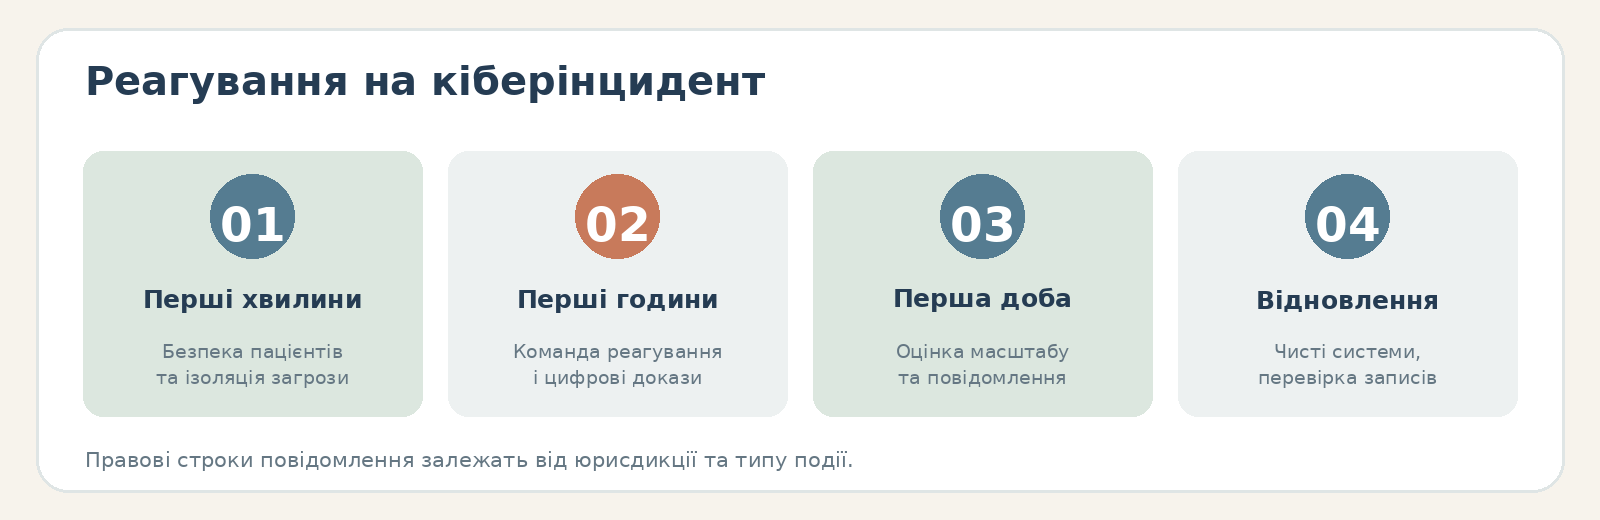
攻撃後の最初の数時間は、誤った判断が臨床上の被害と法的な被害の両方を拡大しかねない局面である。医療機関のインシデント対応計画は、あらかじめ承認され、テストされ、事業継続計画と整合していなければならない。
| 時間軸 | 主な対応 |
|---|---|
| 最初の数分 | インシデント対応の責任者を指名する。臨床プロセスへの影響を確認する。侵害された資産を隔離する。証拠を破壊しない。必要な場合は、システム停止中の業務手順に切り替える |
| 数時間以内 | IT担当者とセキュリティ部門、臨床の責任者、法務担当者とデータ保護責任者、経営層、広報部門を巻き込む。攻撃の経路を特定する。侵害された認証情報を無効化する。揮発性のデジタル証拠とログを収集する |
| 最初の24時間 | インシデントの規模、露出したデータの範囲、影響を受けたシステムと重要なサービスを特定する。バックアップを確認する。義務が生じている場合は、CERT/CSIRTと規制当局に通知する。代替の臨床プロセスを組織する |
| 24~72時間 | 封じ込めと脅威の除去を継続する。漏えいについて法的評価を行う。義務的な通知を送付する。検証済みの公式声明を準備する。管理された復旧を開始する |
| その後の数日 | 優先度の高いシステムをクリーンな環境で復旧する。認証情報と鍵を変更する。モニタリングを強化する。データの完全性を検証する。患者、サプライヤー、法執行機関と連携する |
| 安定化後 | 独立したインシデント後の分析と根本原因の分析を行う。統制措置の不備を是正する。経営層向けの報告書を作成する。リスク台帳を更新する。机上演習を再実施する |
NIS2に基づくEUの経験は、「完全なフォレンジックの全体像」を待ってから報告を始めてはならない理由を特に明確に示している。この制度は、24時間以内の早期警告、続いて72時間以内の通知を定め、最終報告はその後になる。[77] 同様の論理は、オーストラリアの重要インフラにも存在する。可用性に影響を及ぼす最も深刻なインシデントについては12時間である。[56]
ウクライナについては、CERT-UAとの連携を、あらかじめ計画に組み込んでおくべきである。同チームは、通報を正式に受け付け、調査を行い、被害の収拾を支援している。[9]
ランサムウェア攻撃の最中にしてはならないこと:調整なしにすべての機器を無秩序に停止すること。ログを削除すること。個人アカウントから独自に攻撃者と接触すること。フォレンジックによる確認の前に、原因や規模を公に明言すること。侵害されたネットワーク内でシステムを復旧すること。攻撃者の足場がまだ排除されていない環境にバックアップを接続すること。身代金の支払いを復旧の代替と考えること。
HSEとChange Healthcareの事例は、身代金について二つの異なる判断を示している。HSEは身代金を支払わず、UnitedHealth GroupのCEOは、Change Healthcareで支払いの判断を自ら下したと認めた。[78] このことから、「決して」または「常に」支払うという普遍的なルールが導かれるわけではない。判断は、法執行機関の立場、制裁制度、臨床上の影響、復旧の可能性、保険、法的評価によって左右される。しかし、身代金要求を受け取ったときが、経営層がこの方針を初めて議論する場であってはならない。
方針と手順の簡易テンプレート
アクセス管理方針のテンプレート
目的:医療情報へのアクセスを、職務上および臨床上の権限に沿った範囲に限って確保すること。
ルール:すべての利用者は個人用のアカウントを持つ。多要素認証(MFA)は、リモートアクセス、特権アカウント、その他の指定された重要システムについて必須とする。権限は、必要最小限のアクセス権とロールベースのアクセスの原則に基づいて付与する。
見直し:権限は、異動の後および定期的に見直す。雇用または契約関係の終了後は、アクセスを直ちに取り消す。
緊急アクセス:通常のルールを迂回するアクセス(「ブレークグラス」)は、臨床上必要な場合にのみ認め、自動的にログを取り、事後の検証の対象とする。
この方針は、HHSのサイバーセキュリティ・パフォーマンス目標(CPGs)と、ESOZで適用されている管理されたアクセスの原則に整合している。[79]
不審なインシデントの通報手順のテンプレート
通常とは異なるシステムへのログイン、フィッシング、ランサムウェアのメッセージ、不正アクセス、機器の紛失、または臨床システムの異常な挙動に気づいた職員は、自分で調査を行わず、定められた経路を通じて、直ちにサポート窓口またはセキュリティ運用センター(SOC)に通報する。
通報には次の内容を含めなければならない。時刻、システム/機器、簡単な説明、(可能であれば)スクリーンショット、事象の前の利用者の操作。
インシデント対応チームは、重大度、臨床プロセスへの影響、そして経営層、データ保護責任者、法務担当者、CERT、または規制当局へのエスカレーションの要否を判断する。
エスカレーションの遅れという問題は、SingHealthの中心的な教訓の一つである。[73]
第三者のセキュリティに関する契約条項のテンプレート
サプライヤーは、リモートアクセスと特権アクセスに多要素認証を適用し、セキュリティイベントのログを取得し、脆弱性管理のプロセスを維持し、機微なデータを転送時と保存時に暗号化し、テスト済みのバックアップおよび復旧の能力を維持する。また、確認された、または合理的に疑われるセキュリティインシデントについて、その発見から遅くともX時間以内に委託者へ通知する。
サプライヤーは、デジタル証拠を保全し、インシデントの調査に協力し、関与する再委託先を通知し、契約で定められた手順を踏まずに、健康データの処理の場所や法域を変更しない。
契約上の期限は、外部の規制上の期限よりも短く設定することが望ましい。そうしないと、医療機関が物理的に、自らの通知義務を果たす時間を確保できなくなるおそれがある。
バックアップおよび復旧方針のテンプレート
重要な臨床システムごとに、目標復旧時間(RTO)と目標復旧時点(RPO)を定める。
少なくとも一つのバックアップは、通常の業務用認証情報を使った変更や削除から保護されていなければならない。
復旧テストは、承認されたスケジュールに従って実施する。
復旧テストの結果は文書化し、システムの所有者に報告する。
バックアップは、復旧が確認され、完全性が検証された後にはじめて、利用可能と見なす。
ランサムウェア攻撃によるシステム停止中の業務手順のテンプレート
電子カルテにアクセスできなくなった場合、担当の臨床責任者が、システム停止中の業務モードへの移行を宣言する。
患者の識別、投薬、検査のオーダー、医用画像、診療記録のために、あらかじめ準備された紙またはローカルの様式を使用する。
復旧後、重複と移行時の誤りを最小限にするため、二重確認の手順に従ってデータを電子カルテに移す。
ITシステムの復旧と臨床プロセスの復旧は、別々の作業の流れであり、インシデント対応の責任者が同期させる。
医療機関の対応準備チェックリストと戦略的な結論
以下は、実務的な自己評価のツールである。「いいえ」の回答が直ちに致命的な失敗を意味するわけではないが、一つのカテゴリーに「いいえ」が集中している場合は、体系的なリスクを示している。
| 確認事項 | はい/一部/いいえ |
|---|---|
| 医療機関の長/取締役会は、サイバーリスクに関する報告を定期的に受けているか。 | ☐ |
| 情報セキュリティの責任者(CISO)と個人データ保護の責任者(DPO)が定められているか。 | ☐ |
| すべての重要なITアセットと医療機器の最新の台帳があるか。 | ☐ |
| 重要な臨床サービスごとに、ITへの依存関係が特定されているか。 | ☐ |
| VPN、リモートアクセス、クラウドサービス、特権アカウントに多要素認証(MFA)が有効化されているか。 | ☐ |
| 管理者は、専用の特権アカウントを使用しているか。 | ☐ |
| 共有アカウントは廃止されているか、または厳格に管理されているか。 | ☐ |
| 退職または異動の直後にアクセスを取り消す手順があるか。 | ☐ |
| インターネットから到達できるリソースは、定期的に脆弱性スキャンされているか。 | ☐ |
| 重要な更新プログラムについて、適用の保証期限が定められているか。 | ☐ |
| サポート対象外のシステムを把握しており、交換またはセグメンテーションの計画があるか。 | ☐ |
| 臨床系、管理系、ゲスト用、医療機器用、バックアップ用のネットワークはセグメント化されているか。 | ☐ |
| EDRまたは同等のエンドポイント監視が、重要なサーバーとPCを網羅しているか。 | ☐ |
| 集中ログ取得が、アカウント、VPN、Active Directory、電子カルテ、ファイアウォール、クラウドサービスを網羅しているか。 | ☐ |
| ログは、通常の管理者アカウントによる削除から保護されているか。 | ☐ |
| 重要システムについて、分離された、または変更不能なバックアップがあるか。 | ☐ |
| 過去12か月以内に、実際の復旧テストを実施したか。 | ☐ |
| 電子カルテ、検査、放射線、病院情報の各システムについて、RTO/RPOが定められ、テストされているか。 | ☐ |
| 救急部門は、電子カルテなしで業務を行えるか。 | ☐ |
| 検査室は、検査情報システムなしで業務を行う手順を持っているか。 | ☐ |
| 投薬の指示と投与のための、紙/オフラインのプロセスがあるか。 | ☐ |
| システム復旧後に紙の記録を照合する計画があるか。 | ☐ |
| 重要なサプライヤーは、インシデントを迅速に通知する義務を負っているか。 | ☐ |
| 契約に、セキュリティ、バックアップ、監査、フォレンジック調査、契約終了時の移行に関する要件が含まれているか。 | ☐ |
| すべての再委託先と、クラウド上の患者データの保管場所を把握しているか。 | ☐ |
| インシデント対応計画は、この一年の間に更新されたか。 | ☐ |
| CERT/CSIRT、規制当局、法執行機関、保険会社の最新の連絡先があるか。 | ☐ |
| この一年の間に、ランサムウェア攻撃に関する訓練を実施したか。 | ☐ |
| 訓練に、院長、臨床の責任者、法務担当者、広報部門を参加させたか。 | ☐ |
| 職員は、フィッシングとサイバーセキュリティに関する研修を定期的に受けているか。 | ☐ |
| 職員は、インシデントを報告するための簡単な窓口が一つあることを知っているか。 | ☐ |
| データ漏えいとサイバーインシデントの通知期限を整理した法的なマトリクスがあるか。 | ☐ |
| 患者への通知について、承認済みのテンプレートがあるか。 | ☐ |
| 身代金と恐喝への対応の意思決定に関する、個別の方針があるか。 | ☐ |
| インシデントや「ヒヤリハット」の後に、教訓の分析を行っているか。 | ☐ |
実務上、結果は次のように評価できる。90~100%が「はい」 — 成熟したプログラムだが、継続的なテストは依然として必要である。70~89% — 具体的な不備がある、許容できる基盤。50~69% — 運用上の重大な脆弱性。50%未満 — 優先すべきは新たな技術プラットフォームの導入ではなく、基本的なガバナンスと復旧能力の整備である。これは規制上の尺度ではなく、内部のギャップ分析のための管理ツールである。
ウクライナの医療機関については、最初の投資を次の順序で配分するのが望ましい。アカウントのセキュリティとMFA → 資産の棚卸し → バックアップと復旧 → 更新プログラムと脆弱性の管理 → ネットワークのセグメンテーション → ログ取得と脅威検知 → インシデント対応 → システム停止中の臨床手順 → サプライヤーのセキュリティ → セキュリティ運用センター(SOC)の高度な機能。この順序は、WannaCry、SingHealth、HSE、Medibank、Change Healthcareで実際に露呈した弱点の性質に対応している。[80]
小規模な病院にとって、これは大規模な自前のSOCを作る必要があるという意味ではない。機能の一部はマネージドサービスとして購入できるが、リスクと責任をアウトソーシングすることはできない。経営層は、どのデータとシステムが重要か、誰が攻撃者のアクセスを止められるか、誰が電子カルテを復旧するか、それにどれくらい時間がかかるか、そして復旧するまで医師がどのように業務を行うかを、それでも把握していなければならない。
国の医療システムには、さらにもう一つの層が必要である。分野別の脅威インテリジェンス、共通の基本的な防御措置、認定され検証された事業者、集中的な報告、小規模な病院のサイバー防御への資金提供、医療機関間の合同演習、検査室と電子医療システムのための予備の仕組み、そしてインシデント対応の国家レベルでの調整である。EU、NHS、日本、シンガポールが進んでいるのは、まさにこの方向である。[81]
ウクライナにとって特に有望なのは、医療機関のための最低限のサイバーセキュリティ基準を、個人データの保護だけでなく、デジタルシステムが機能しなくなった場合でも医療を提供できる能力とも結びつけるモデルである。実際には、従来は別々だった三つの分野を近づけることを意味する。
サイバーセキュリティ + 患者の安全 + 事業継続 = 医療のサイバーレジリエンス。
これこそが、この十年間の主要な教訓である。最も成熟したシステムは、もはや「自分たちの病院は攻撃されるだろうか」とは問わない。彼らは、攻撃の拡大をどう防ぐか、インシデントの最中も患者の治療をどう続けるか、そして医療データへの信頼と完全性を失うことなくどう復旧するかを計画している。
ウクライナでは、この取り組みは戦時のリスクによってさらに強まる。CERT-UAは2026年にすでに、病院を標的に含むキャンペーンを確認しており、一方でデジタル医療はますますESOZと相互に接続された情報システムに依存している。[82] したがって、医療システムのサイバーレジリエンスは、エネルギー、通信、その他の重要なレジリエンスと同じ水準で捉えるべきである。
私たちのプロジェクト
退役軍人向けプロジェクト
- veterano.info — ウクライナ退役軍人クラスターと退役軍人研究所による、退役軍人とその家族のための情報プロジェクト。
- veterano.media — ウクライナ退役軍人クラスターのメディア。退役軍人と家族のためのニュース、体験談、実用的なナビゲーション。
- veterano.army — 企業向けの人材紹介会社。製造、倉庫、物流、オフィスなど、企業のニーズに合わせて就労可能な退役軍人をご紹介します。
- veterano.bio — 退役軍人資格のデジタル証明と文書翻訳。保護されたプロフィール、多言語の証明書。
- veterano.digital — 「ワンストップ窓口」。教育分野の退役軍人のためのデジタル窓口で、ご都合のよい方法で相談でき、個別の教育ルートを提供します。
エコシステムのパートナープロジェクト
- ウクライナ復興庁 — 戦後のウクライナの復興と発展をめぐり、国、企業、地域社会の取り組みを結びつける協会。
- 国立地域開発研究所 — 科学、教育、企業、国を結びつけ、地域の発展を加速させる。
- 研究・情報分析センター「イノベーション、投資、知性」 — キーウの研究・情報分析センター。
- 慈善基金「ウクライナの再建と発展」 — ウクライナ軍のための移動式野戦病院。
- AGGR World / ITTA — 経済、防衛、ビジネス、社会のニュース。
SmartGTの完成した開発成果
- Smart CMS — コンテンツ向けのAIを内蔵した、無料で安全なCMS。ご希望の用途に合わせたプラグインと、使いやすいブロックエディターを備えています。
- Smart LMS — ターンキー型の学習プラットフォーム。コース、テスト、課題、修了証、アクセス権の販売に対応し、各スクールが独自のドメインとブランドを持ち、すべて一つの管理画面から運用できます。
- BOT-panel — AI搭載のTelegramボットを一つのパネルで管理。メール配信、連絡先、勤怠管理、文書の承認、コミュニケーション品質の評価。
- Smart Audit — 3分でできるサイトの無料診断。セキュリティ、検索での可視性、速度、AIエージェントへの対応状況。登録不要。
- Smart 360 — 企業向けのERPとCRM。ファネル内の顧客と案件、品目と価格表、在庫、文書と契約を一つのシステムで管理します。
- Smart Window — 経営者のためのワンストップ窓口。管理画面の仕組みと、そこで見られる内容。
参考文献
ウクライナ
- Olha Danchenko。「医療分野のサイバーセキュリティ:デジタル化の時代に患者データを守るには」、PRAVO.UA、2026年九月16日。[15]
- ウクライナ最高会議。ウクライナ法「個人データ保護について」、現行版。[83]
- ウクライナ最高会議。2025年三月27日付法律第4336-IX号(国家情報資源および重要情報インフラの情報保護とサイバー防御に関するもの)。[21]
- ESOZ/国営企業「Electronic Health」。ESOZの中央データベースにおける個人データと医療データの保護に関する公式資料。[20]
- CERT-UA [9]
欧州連合
- European Union. Directive 2022/2555 — NIS2 Directive. [77]
- European Union. Regulation 2016/679 — General Data Protection Regulation. [12]
- European Union. Regulation 2025/327 — European Health Data Space. [39]
- ENISA. Checking-up on Health: Ransomware Accounts for 54% of Cybersecurity Threats, 2023. [18]
- ENISA. [19]
- European Commission. Cybersecurity in healthcare, 2026. [84]
- ENISA, 2026. [85]
- European Commission / EU。サイバー連帯法および欧州サイバーセキュリティ予備。[41]
英国
- National Audit Office. Investigation: WannaCry cyber attack and the NHS, 2017. [23]
- NHS England. Board and executive assurance: cyber security risk, 2026. [6]
- UK Department of Health and Social Care. The Network and Information Systems Regulations 2018: guide for the health sector in England. [42]
- Information Commissioner’s Office. Guidance on personal data breach reporting under UK GDPR. [43]
- NHS England. Synnovis cyber incident. [28]
- ICO. Statement concerning the Synnovis cyber attack. [86]
米国
- U.S. HHS Office for Civil Rights. HIPAA Security Rule materials. [44]
- U.S. HHS. HIPAA Breach Notification Rule, 2026 reporting instructions. [45]
- HHS Cyber Gateway. Healthcare and Public Health Cybersecurity Performance Goals. [87]
- HHS OCR. Anthem pays OCR $16 Million in record HIPAA settlement following largest health data breach in history, 2018. [22]
- HHS OCR. Change Healthcare Cybersecurity Incident Frequently Asked Questions. [88]
- Andrew Witty / UnitedHealth Group. Testimony before the U.S. Senate Finance Committee: Change Healthcare cyberattack. [89]
- UnitedHealth Group. Updates restoration Change Healthcare. [90]
- U.S. Department of Justice. ALPHV/BlackCat ransomware operations. [91]
アイルランド
- Health Service Executive. Conti cyber attack on the HSE — Independent Post Incident Review. [92]
- HSE. [31]
日本
- Personal Information Protection Commission of Japan. APPI — laws and policies. [47]
- PPC Japan. Reporting personal-data leaks, unauthorized access ransomware. [49]
- Ministry of Health, Labour and Welfare. Portal cybersecurity measures for medical institutions, guidance, checklists, training, reporting, procedures. [48]
- MHLW. Cybersecurity support and assessment programme for medical institutions. [93]
イスラエル
- Israel Privacy Protection Authority. Guidance on Privacy Protection Regulations (Data Security) 2017. [51]
- Israel Privacy Protection Authority. Amendment 13 to the Privacy Protection Law, effective from August 2025, updated guidance, 2026. [52]
- Israel National Cyber Directorate. National Cybersecurity Strategy 2025. [53]
- Israel Ministry of Health. Cybersecurity directions to health organisations, 2026. [54]
オーストラリア
- Office of the Australian Information Commissioner. Notifiable Data Breaches scheme guidance. [55]
- OAIC. OAIC takes civil penalty action against Medibank, 2024. [94]
- OAIC. Regulatory guidance on current maximum Privacy Act civil penalties. [57]
- Australian Cyber Security Centre / cyber.gov.au. Mandatory reporting under the Security of Critical Infrastructure Act, including critical hospital assets. [56]
- Australian Federal Police. Official investigation materials concerning the Medibank attack. [95]
シンガポール
- Personal Data Protection Commission. Data breach notification requirements. [58]
- PDPC. Updated PDPA enforcement regime and financial penalty limits. [63]
- Cyber Security Agency of Singapore. Cybersecurity Act and Critical Information Infrastructure requirements. [96]
- Singapore Ministry of Health. Healthcare Cyber Security and Data Security Essentials, training and support measures, 2026. [61]
- Singapore Ministry of Health. Funding measures including NEHR Connect Grant and cybersecurity support for providers, 2026. [62]
- Committee of Inquiry into the Cyber Attack on Singapore Health Services Patient Database. Official public report, 10 January 2019. [97]